Ví Bitcoin Electrum vá lỗ hổng bị khai thác: máy chủ độc hại đánh tráo giao dịch
Tác giả: Crypffalo Research · 12:53 26/10/2026
Electrum phát hành bản 4.8.3 vá lỗi cho phép máy chủ độc hại chuyển coin về kẻ gian khi người dùng tăng phí giao dịch; đã có ít nhất một người mất tiền.
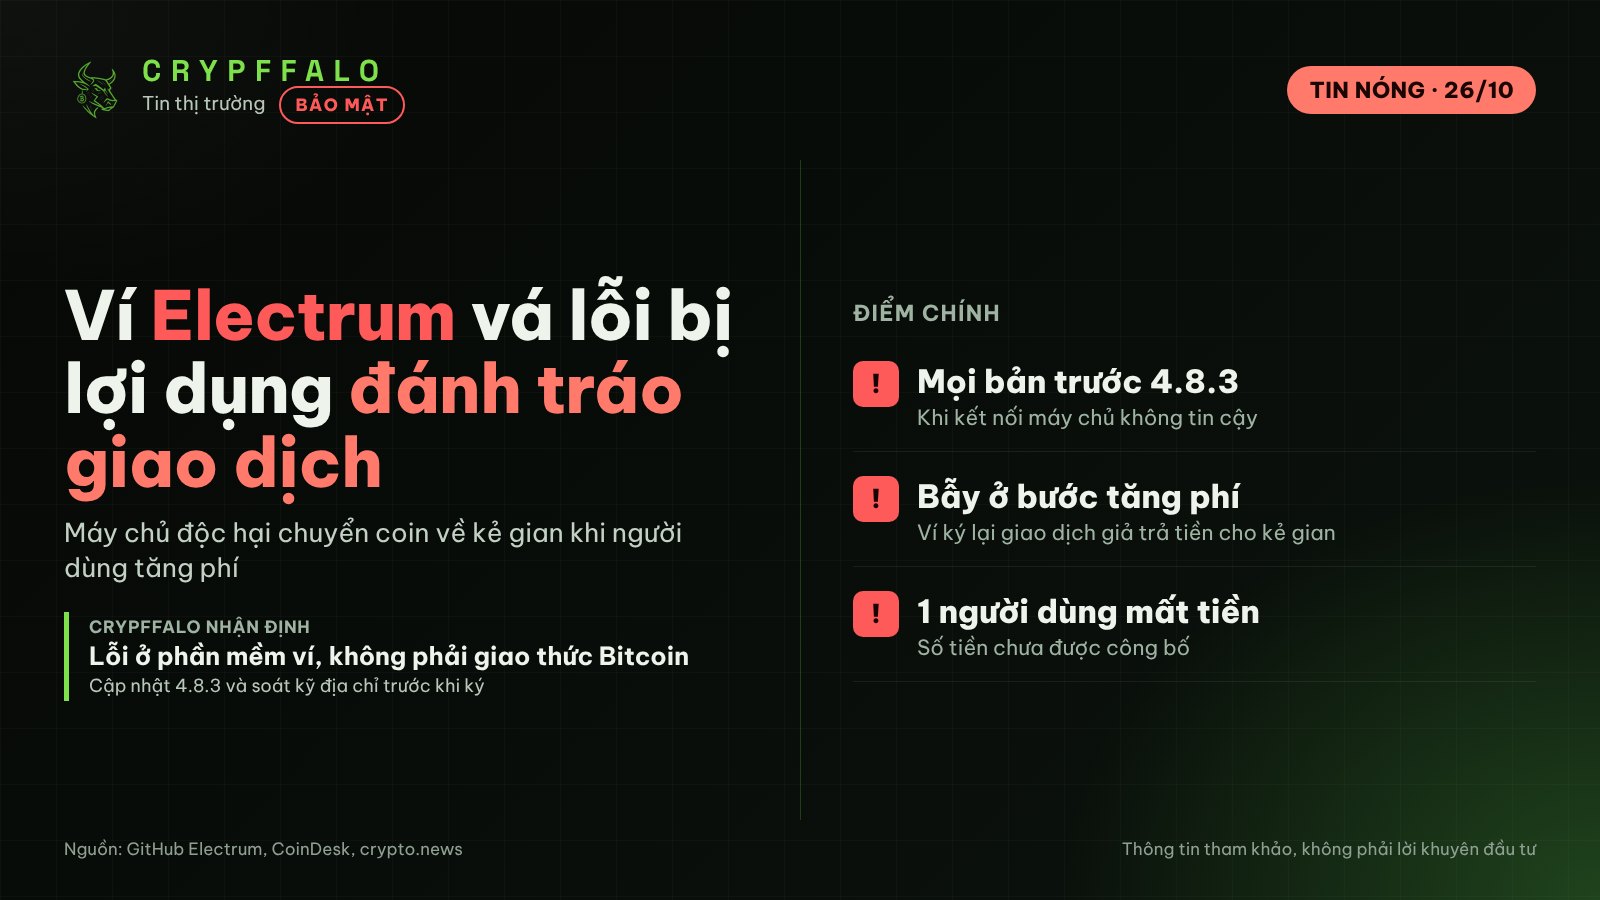
Nhóm phát triển ví Bitcoin Electrum vừa vá một lỗ hổng mức "cao" cho phép máy chủ độc hại đánh tráo giao dịch đang chờ xác nhận. Kẻ tấn công lợi dụng lúc người dùng tăng phí (Replace-by-Fee) để chuyển coin về địa chỉ của chúng.
Bản sửa lỗi Electrum 4.8.3 phát hành ngày 24/10, kèm cảnh báo bảo mật GHSA-6jp4-8v48-cc5v trên GitHub. Đã có hai báo cáo từ người dùng, trong đó một người mất tiền; số tiền bị lấy chưa được công bố.
Tóm tắt nhanh
- Phiên bản bị ảnh hưởng: Mọi bản Electrum trước 4.8.3 khi kết nối tới máy chủ không đáng tin.
- Cách tấn công: Máy chủ độc hại giấu giao dịch thật và hiện một giao dịch giả trả tiền cho kẻ gian.
- Thiệt hại: Một người dùng xác nhận mất tiền ngày 18/10, chưa rõ tổng thiệt hại.
- Bản vá: Electrum 4.8.3 kiểm tra chữ ký giao dịch chờ xác nhận chi tiêu coin của chính ví.
- Việc cần làm: Cập nhật từ electrum.org và soát kỹ địa chỉ, số tiền trước mỗi lần ký.
Lỗ hổng hoạt động thế nào
Electrum là ví "nhẹ", không tải toàn bộ blockchain mà nhờ các máy chủ bên ngoài lấy lịch sử và phát giao dịch. Theo cảnh báo của nhà phát triển SomberNight, ví đã tin dữ liệu mempool từ máy chủ mà không kiểm tra chữ ký.
Một máy chủ độc hại có thể chặn giao dịch vừa gửi, rồi trả về cho ví một giao dịch xung đột chuyển tiền sang địa chỉ khác. Giao dịch giả này có chữ ký không hợp lệ, nhưng ví vẫn hiển thị như một khoản đang chờ.
Bẫy nằm ở bước tăng phí. Khi người dùng bấm tăng phí, ví ký lại chính giao dịch giả với phí cao hơn, lần này chữ ký hợp lệ và tiền đi thẳng về ví kẻ gian.
Các chi tiết khiến người dùng khó phát hiện
Theo CoinDesk và crypto.news, kẻ tấn công dùng nhiều mẹo để giao dịch giả trông bình thường:
- Địa chỉ nhận của kẻ gian trùng 4 ký tự cuối với địa chỉ thật, nên liếc nhanh rất khó thấy khác.
- Ở vụ ngày 18/10, giao dịch giả có phí bằng 0, trông như bị "kẹt", dễ khiến người dùng tăng phí.
- Ở vụ ngày 11/10, ví đa chữ ký 2-trên-3 dùng hai thiết bị Trezor thấy một giao dịch ra lạ, nhưng không báo mất tiền.
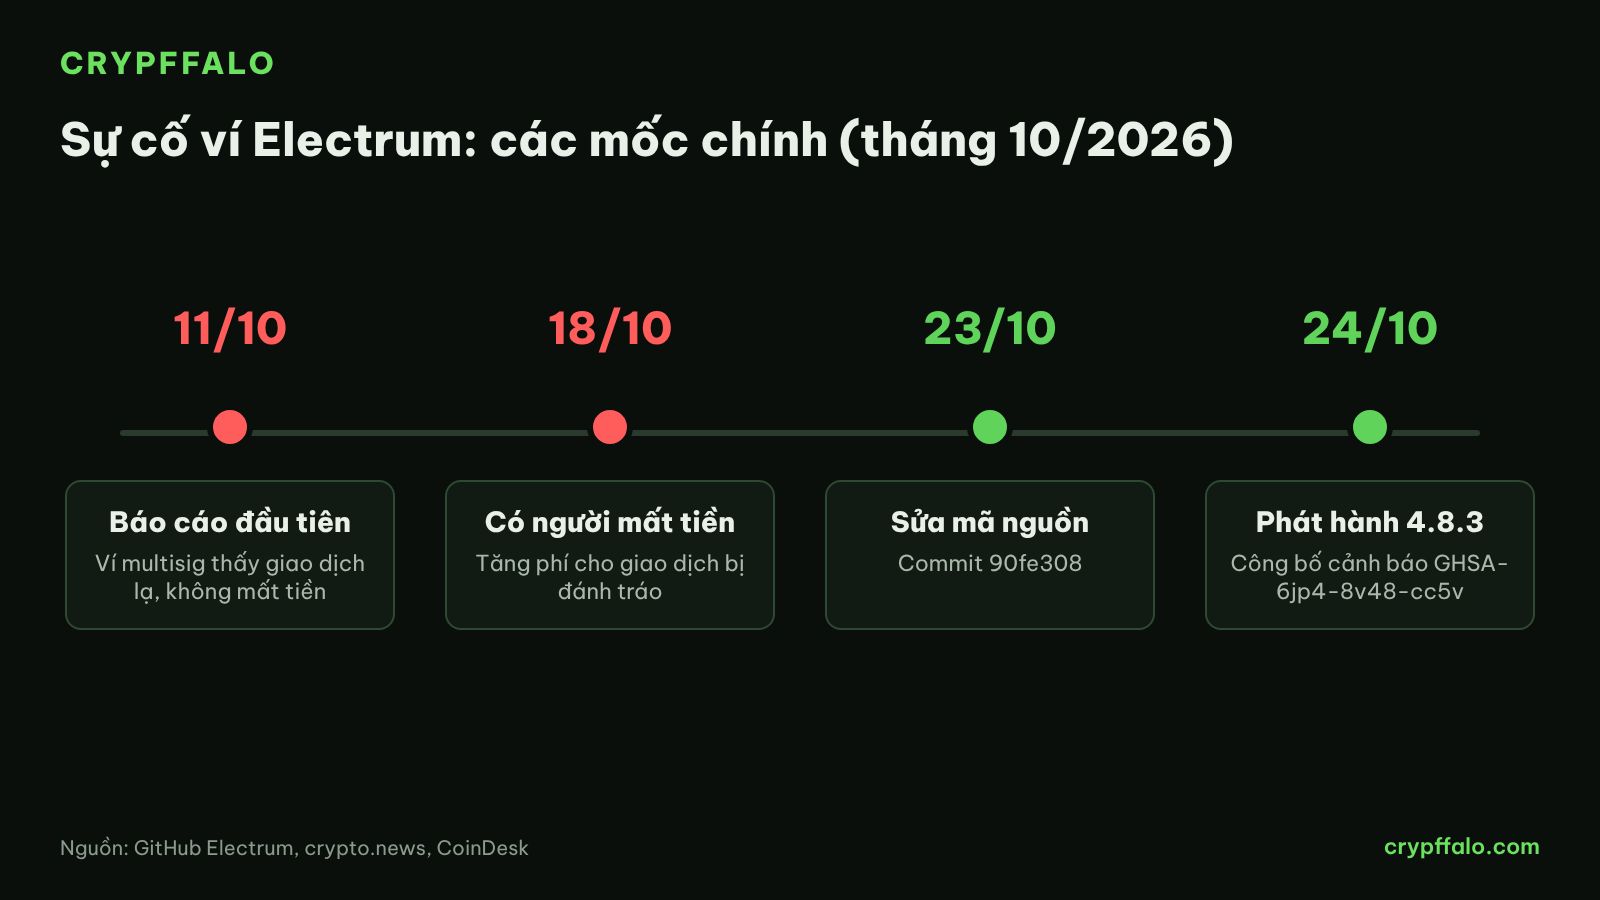
Mốc thời gian chính:
- 11/10: Người dùng dannydeezy báo giao dịch trong lịch sử ví không khớp với khoản đã gửi.
- 18/10: Người dùng Raju-K12 báo mất tiền sau khi tăng phí cho giao dịch bị đánh tráo.
- 23/10: Bản sửa được đưa vào mã nguồn (commit 90fe308).
- 24/10: Phát hành Electrum 4.8.3 và công bố cảnh báo bảo mật.
Nhóm phát triển cho biết một số máy chủ đã khai thác lỗi này trong thực tế. Danh tính và số lượng máy chủ độc hại chưa được xác định.
Tác động tới thị trường crypto
Đây là sự cố ở phần mềm ví, không phải lỗi của giao thức Bitcoin, nên khó tác động trực tiếp tới giá. BTC hiện giao dịch quanh 79.600 USD, chịu áp lực chủ yếu từ dòng tiền ETF rút ra và tâm lý thận trọng trước cuộc họp Fed 27–28/10.
- Kịch bản tích cực: Bản vá ra nhanh, thiệt hại dừng ở mức nhỏ và người dùng cập nhật kịp, sự việc nhanh chóng lắng xuống.
- Kịch bản rủi ro: Xuất hiện thêm nạn nhân hoặc con số thiệt hại lớn hơn, làm dấy lên lo ngại về an toàn của các ví nhẹ dựa vào máy chủ bên ngoài.
Sự cố đến cùng tuần Bitcoin Core đổi chính sách bảo mật vì AI giúp tìm lỗi mã dễ hơn. Điều này cho thấy rủi ro ngày càng nằm ở lớp phần mềm người dùng hằng ngày.
Điều cần theo dõi tiếp theo
- Electrum có công bố thêm số nạn nhân, số tiền bị mất hay danh sách máy chủ độc hại hay không.
- Các ví hoặc dịch vụ dùng chung kiến trúc máy chủ Electrum có ra cảnh báo tương tự không.
- Cuộc họp Fed 27–28/10 và dòng tiền ETF Bitcoin, xem Lịch sự kiện và Thanh lý real time.
Câu hỏi thường gặp
Tôi dùng Electrum thì cần làm gì ngay?
Cập nhật lên bản 4.8.3, chỉ tải từ electrum.org và kiểm tra chữ ký file cài đặt. Trước mỗi lần ký, kể cả khi tăng phí, hãy soát toàn bộ địa chỉ nhận và số tiền.
Ví phần cứng có giúp tránh lỗi này không?
Không hoàn toàn, vì một vụ báo cáo dùng ví đa chữ ký với Trezor. Thiết bị chỉ an toàn khi bạn đọc kỹ toàn bộ địa chỉ hiện trên màn hình trước khi xác nhận.
Ai không bị ảnh hưởng?
Theo cảnh báo, người chỉ kết nối tới máy chủ tin cậy, kể cả máy chủ tự vận hành, không bị lộ trước kiểu tấn công này.
*Nội dung chỉ mang tính thông tin, không phải lời khuyên đầu tư.*
Từ khoá: Bitcoin, Electrum, Bảo mật, Ví
Bài viết liên quan
- Binance đặt mục tiêu mở lại rút tiền ngày 1/11, phát hiện thêm điểm xâm nhập
- Cổ phiếu crypto lao dốc: Coinbase giảm 12%, Strategy mất 11% sau vụ hack Binance
- Binance dành hơn 6,34 tỷ USD tiền công ty để bù toàn bộ thiệt hại vụ hack
- Bitcoin thủng 77.000 USD, 1,5 tỷ USD bị thanh lý sau vụ hack Binance
- Binance xác nhận bị hack 6,3 tỷ USD, giới phân tích nghi nhóm Lazarus của Triều Tiên
- Binance tạm dừng rút tiền trên nhiều mạng sau sự cố, CZ nói người dùng sẽ được bù đủ