Mã độc lây qua Optimizely cài vào 178 website, gồm Ledger, tráo địa chỉ ví crypto
Tác giả: Crypffalo Research · 11:57 17/11/2026
Mã độc tráo địa chỉ ví crypto lây qua Optimizely tới 178 website, trong đó có Ledger; kẻ tấn công thu khoảng 7.000 USD trước khi mã bị gỡ.
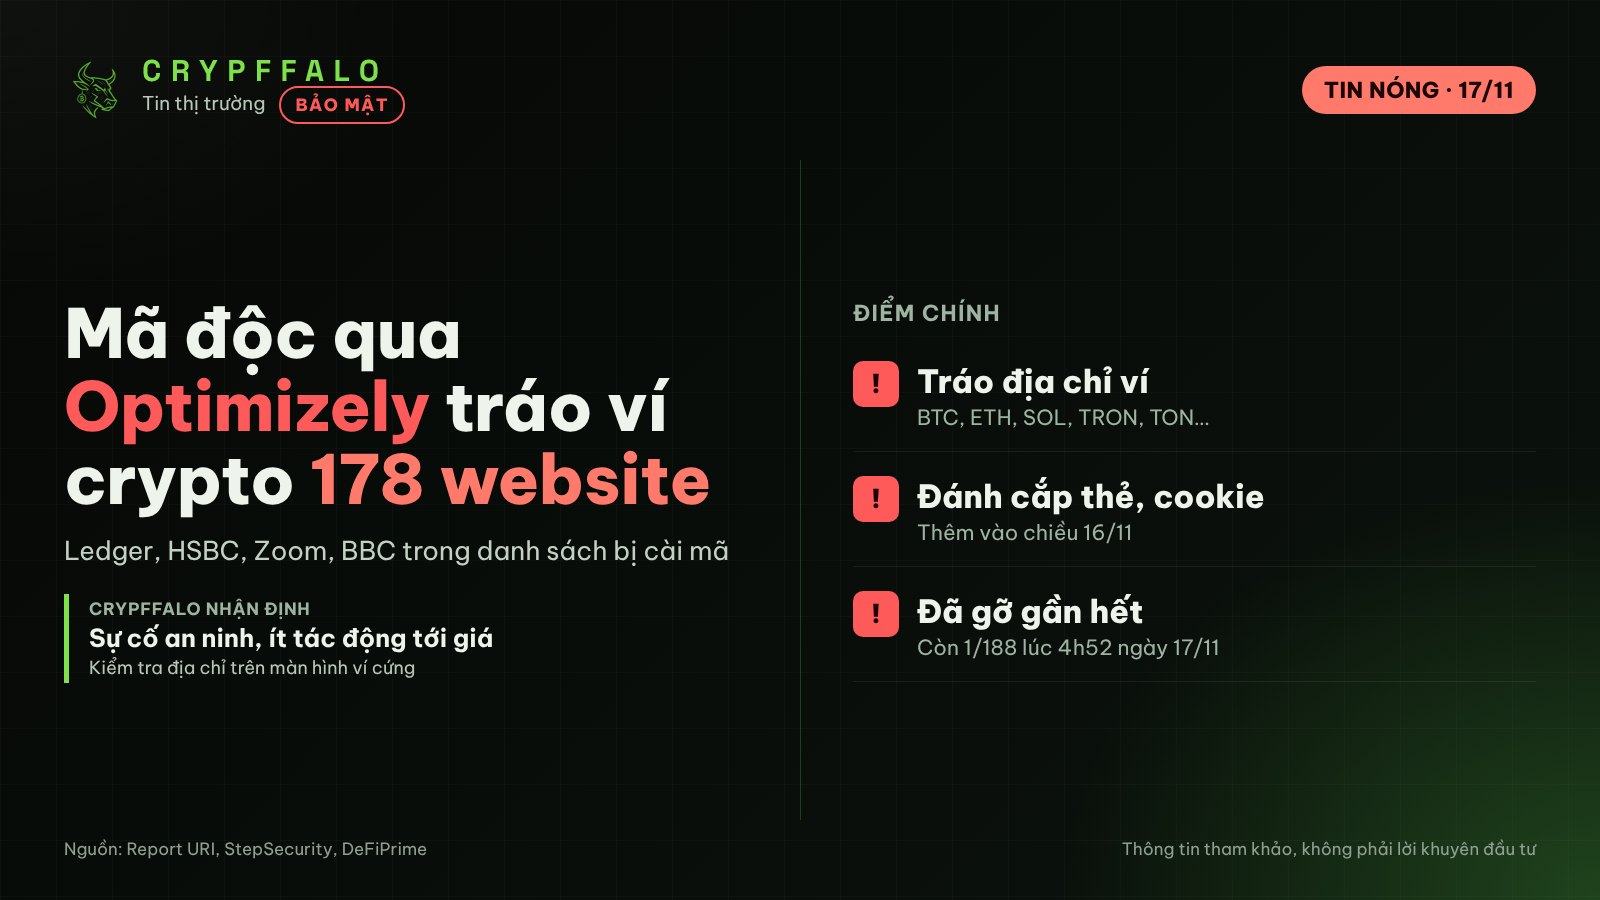
Một chiến dịch mã độc lây qua nền tảng thử nghiệm website Optimizely đã cài mã tráo địa chỉ ví crypto lên trang của 178 tổ chức, trong đó có trang web của hãng ví cứng Ledger. Công ty bảo mật Report URI công bố phát hiện này lúc 5h47 sáng 17/11 (giờ Việt Nam).
Theo Report URI, mã độc chạy từ 11h21 trưa 16/11 tới rạng sáng 17/11, tức khoảng 16–17 tiếng. Số tiền crypto đã chảy về ví kẻ tấn công được ước tính quanh 7.000 USD, nhưng thiệt hại thẻ ngân hàng và cookie đăng nhập chưa đo được.
Tóm tắt nhanh
- Quy mô: 188 đoạn mã của 178 tổ chức bị cài mã độc, trên tổng 1.611 đoạn mã Optimizely mà Report URI kiểm tra.
- Nạn nhân đáng chú ý: Ledger, HSBC, IG, OANDA, Zoom, BBC, CNN, Salesforce; nhóm crypto và giao dịch có 6 tổ chức.
- Cách hoạt động: tráo địa chỉ ví BTC, ETH, Solana, TRON, TON và nhiều chuỗi khác; sau đó thêm mã đánh cắp thẻ, cookie và chụp màn hình.
- Thiệt hại on-chain: khoảng 7.040 USD theo Report URI, khoảng 6.600 USD theo StepSecurity.
- Hiện trạng: gần như toàn bộ mã độc đã được gỡ trước 4h52 sáng 17/11; Ledger được làm sạch lúc 3h41.
Mã độc vào bằng đường nào
Optimizely là công cụ thử nghiệm giao diện (A/B testing) mà nhiều doanh nghiệp lớn nhúng vào website. Report URI cho biết kẻ tấn công đã ghi thêm mã vào ô "Project JavaScript" trong dự án của khách hàng, phần còn lại vẫn được phát từ máy chủ chính thức của Optimizely.
Chưa rõ kẻ tấn công lấy được quyền ghi bằng cách nào. Trang DeFiPrime dẫn thông báo của Optimizely cho biết hãng đã chặn đường khai thác, gỡ mã và bảo vệ các tài khoản bị ảnh hưởng.
Mã độc làm gì với người dùng crypto
Điểm nguy hiểm với giới crypto là mã "clipper": khi người dùng sao chép hoặc dán địa chỉ ví, mã sẽ thay bằng địa chỉ của kẻ tấn công. Mã kiểm tra checksum nên địa chỉ giả vẫn hợp lệ trên chuỗi.
Các bước leo thang trong ngày 16/11 (giờ Việt Nam):
- 11h21: lần cài mã đầu tiên được ghi nhận trên đoạn mã của BBC.
- 20h43: kẻ tấn công thêm mã đánh cắp số thẻ, ngày hết hạn và CVV.
- 0h13–0h57 ngày 17/11: thêm bộ khai thác nhắm vào iPhone chạy iOS cũ.
- 3h40–4h10 ngày 17/11: đợt dọn dẹp hàng loạt; tới 4h52 chỉ còn 1/188 đoạn mã nhiễm.
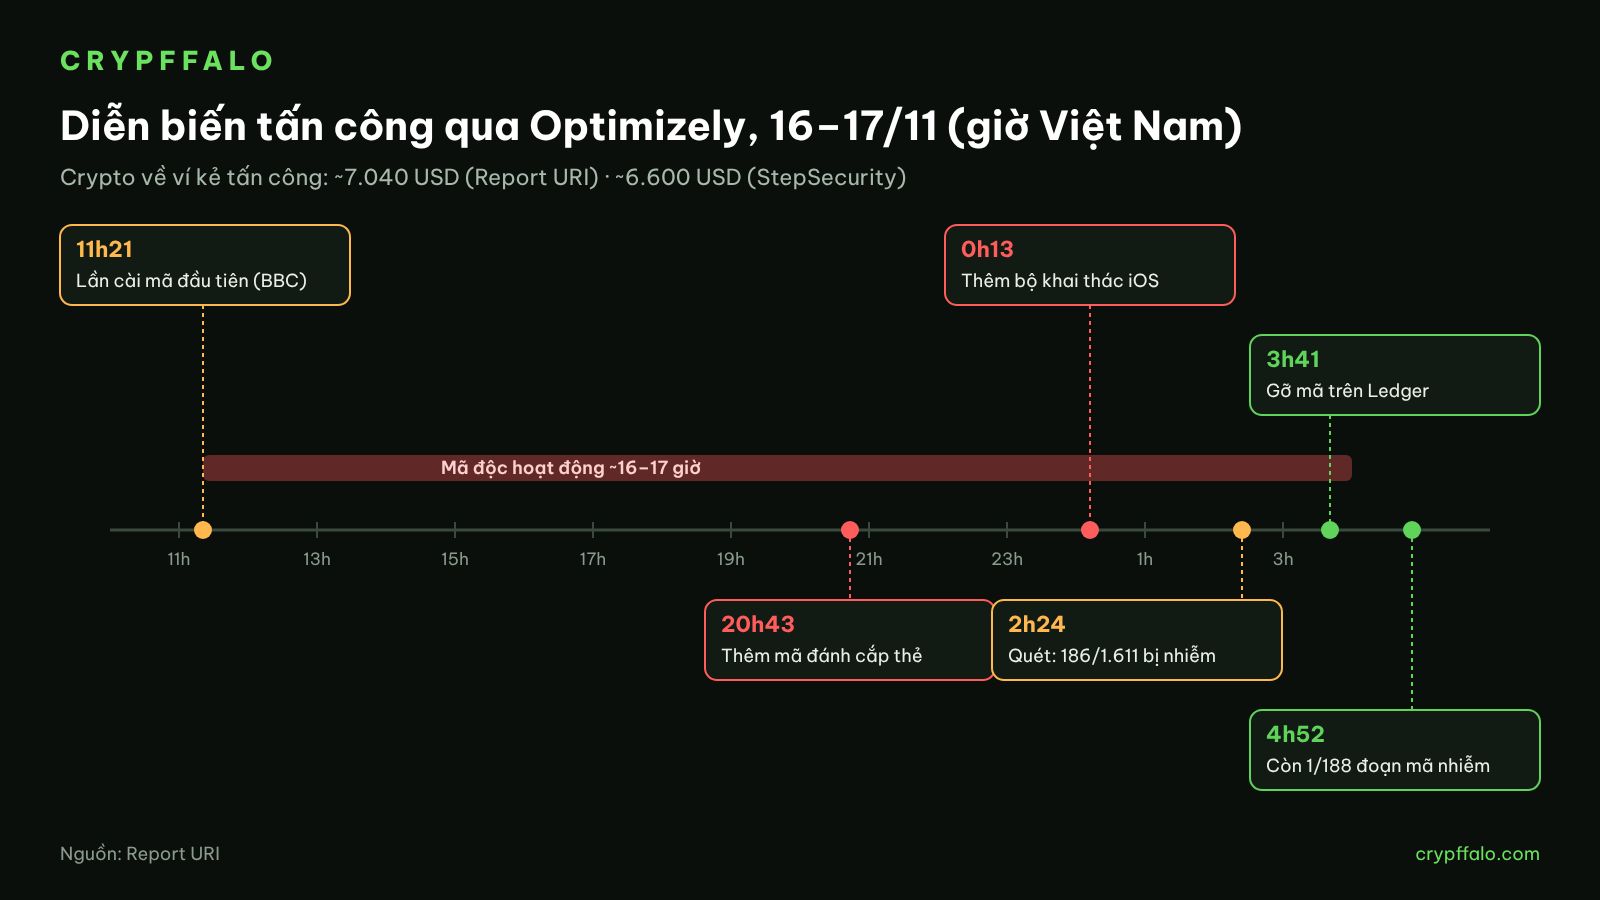
Report URI ghi nhận ví BTC của kẻ tấn công nhận khoảng 0,083 BTC (khoảng 5.380 USD), phần còn lại là LTC, USDT trên TRON, ETH và USDT trên BSC. Con số nhỏ so với quy mô, nhưng các khoản mất qua thẻ và cookie không hiện trên blockchain.
Theo phân tích của Shattered, mã độc nằm trên website chứ không chạm tới thiết bị ký hay khoá riêng của ví Ledger. Trong các nguồn đã đọc, chưa thấy Ledger đưa bình luận chính thức.
Góc nhìn Crypffalo
Số liệu DeepDom của Crypffalo trong 24 giờ tới 11h00 ngày 17/11 cho thấy thị trường Bitcoin gần như đi ngang khi tin tấn công lan ra.
- Giá: BTC ở 65.028,7 USD, giảm 0,08% trong 24 giờ → biến động rất hẹp.
- Thanh lý: lệnh long bị thanh lý 15,8 triệu USD, short 27,6 triệu USD → phe short chịu thiệt nhiều hơn.
- Dòng tiền chủ động: futures ròng −80,9 triệu USD, spot ròng +92,6 triệu USD → bán chủ động trên futures, mua chủ động trên spot.
- Sổ lệnh ±1%: bên mua 166,4 triệu USD, bên bán 172,3 triệu USD → hơi nghiêng về bên bán.
Số liệu khớp với nhận định rằng đây là sự cố an ninh cho người dùng hơn là cú sốc giá; xem thêm Thanh lý real time.
Tác động tới thị trường crypto
Sự cố gần như không tác động trực tiếp tới giá, vì thiệt hại on-chain nhỏ và giới hạn trong một ngày. Ảnh hưởng chính nằm ở niềm tin vào an toàn website của các thương hiệu crypto và tài chính.
- Kịch bản tích cực: mã độc được gỡ nhanh, thiệt hại dừng ở mức vài nghìn USD, các công ty siết lại mã bên thứ ba trên trang thanh toán và trang ví.
- Kịch bản rủi ro: cookie và dữ liệu thẻ bị lộ được dùng cho đợt lừa đảo tiếp theo, hoặc phát hiện thêm nạn nhân ngoài danh sách 178 tổ chức.
Vụ này nối dài chuỗi sự cố an ninh tuần qua như Lighter, Safe và Luxor, trong lúc tâm lý thị trường đang ở vùng sợ hãi cực độ.
Điều cần theo dõi tiếp theo
- Báo cáo chính thức của Optimizely về lỗ hổng và số khách hàng bị ảnh hưởng.
- Phản hồi của Ledger và các sàn, công ty môi giới có tên trong danh sách.
- Biên bản họp FOMC và kết quả kinh doanh Nvidia trong tuần, xem Lịch sự kiện.
Câu hỏi thường gặp
Ví cứng Ledger của tôi có bị ảnh hưởng không?
Các phân tích cho thấy mã độc nằm trên website, không chạm vào thiết bị hay khoá riêng. Rủi ro là gửi tiền tới địa chỉ bị tráo nếu bạn sao chép địa chỉ từ trang bị nhiễm ngày 16/11.
Tôi nên làm gì nếu đã vào các trang bị nhiễm hôm 16/11?
Đối chiếu địa chỉ nhận trên màn hình ví cứng trước khi ký, đăng xuất các phiên sàn và theo dõi sao kê thẻ. Người dùng iPhone nên cập nhật lên iOS 18.7.3 hoặc 26.3 trở lên.
Kẻ tấn công đã lấy được bao nhiêu crypto?
Khoảng 6.600–7.040 USD tuỳ nguồn tính, chủ yếu là BTC. Thiệt hại qua thẻ và cookie chưa được công bố.
*Nội dung chỉ mang tính thông tin, không phải lời khuyên đầu tư.*
Từ khoá: Bảo mật, Ledger, Mã độc, Ví crypto
Bài viết liên quan
- USDS của Sky bị rút hơn 1,5 tỷ USD sau báo cáo dòng tiền hacker Triều Tiên
- Anthropic mở cửa cao hơn giá IPO 34%, Bitcoin thử 64.000 USD rồi lùi về 62.800 USD
- Nvidia vượt dự báo với doanh thu 115,8 tỷ USD, Bitcoin chỉ nhích quanh 64.500 USD
- Solana Foundation nắm cổ phần đa số CoinGecko, nhắm tới giao dịch on-chain
- Zelle chọn Solana phát hành stablecoin ZelleUSD, mở rộng chuyển tiền quốc tế
- Sàn Lighter dừng rút tiền sau khi bị rút 10,4 triệu USD qua khoá API rò rỉ