Keystone huỷ 18.835 ví cứng sau khi bị đánh cắp khoá xác thực thiết bị
Tác giả: Crypffalo Research · 00:53 27/10/2026
Keystone xác nhận hacker lấy được khoá WebAuth dùng để kiểm tra ví thật và gần 26.000 hồ sơ khách hàng. Hãng huỷ 18.835 thiết bị tồn kho, tạm dừng giao hàng; khoá riêng và cụm từ khôi phục không bị lộ.
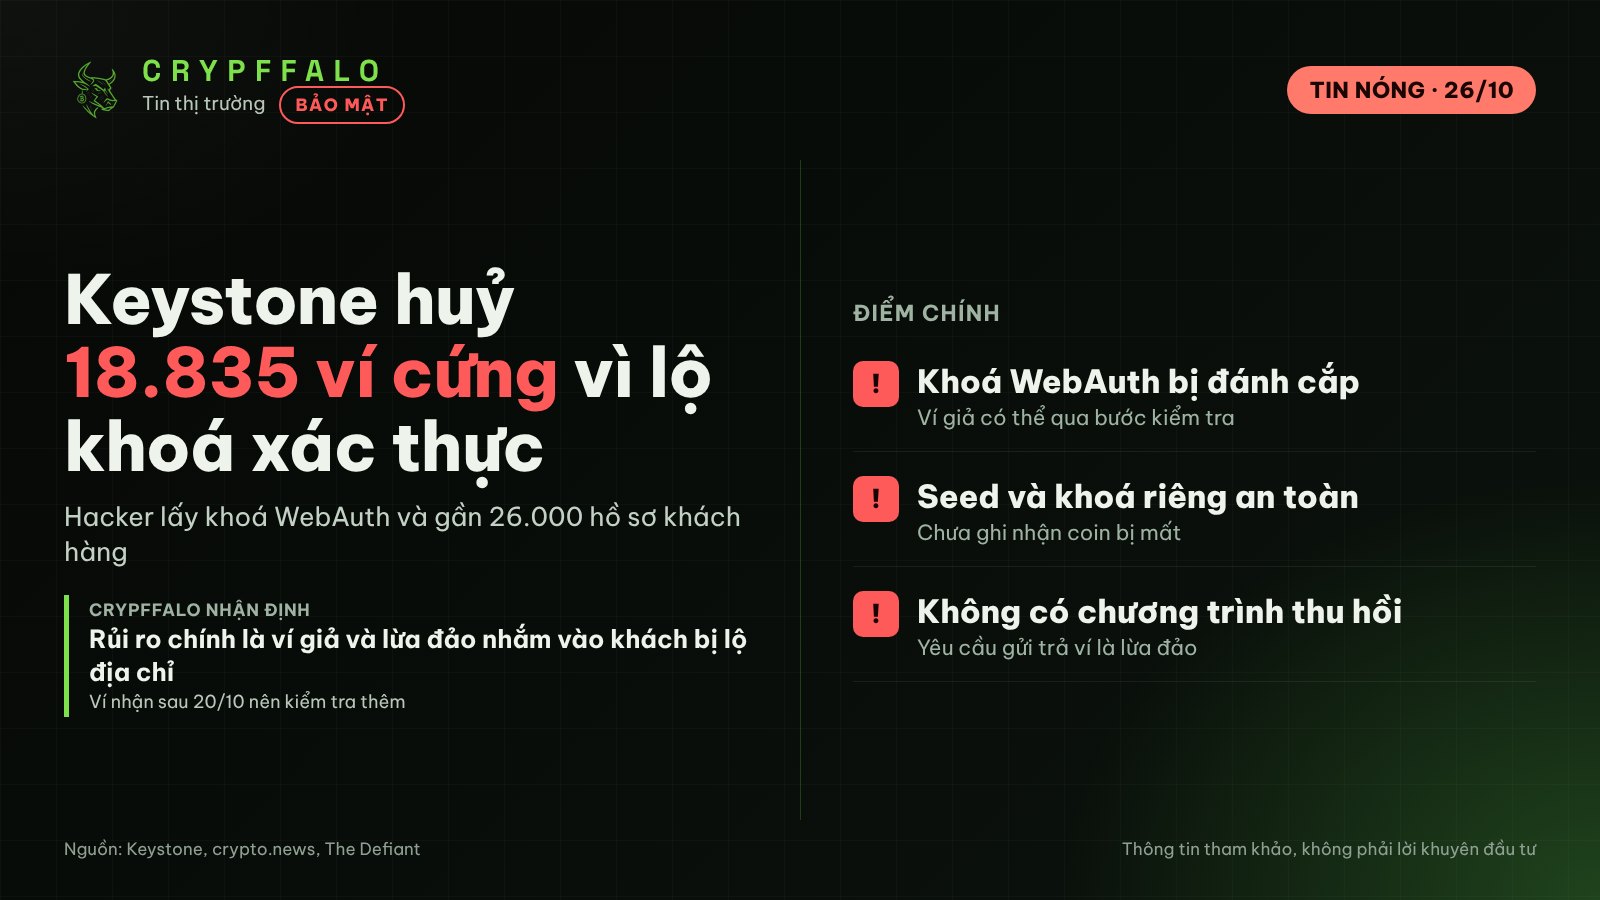
Nhà sản xuất ví cứng Keystone tối 26/10 (giờ Việt Nam) công bố kết quả điều tra vụ tấn công website ngày 20/10. Hacker đã lấy được khoá xác thực "WebAuth" mà website dùng để kiểm tra một chiếc ví có phải hàng chính hãng hay không.
Hãng quyết định huỷ 18.835 ví cứng trong kho đang chứa khoá cũ và tạm dừng giao các đơn chưa xử lý. Khoảng 25.964 hồ sơ khách hàng bị lộ, nhưng Keystone khẳng định khoá riêng và cụm từ khôi phục của người dùng không bị ảnh hưởng.
Tóm tắt nhanh
- Sự cố: Hacker vào website Keystone ngày 20/10 qua lỗ hổng của một công cụ theo dõi dữ liệu bên thứ ba.
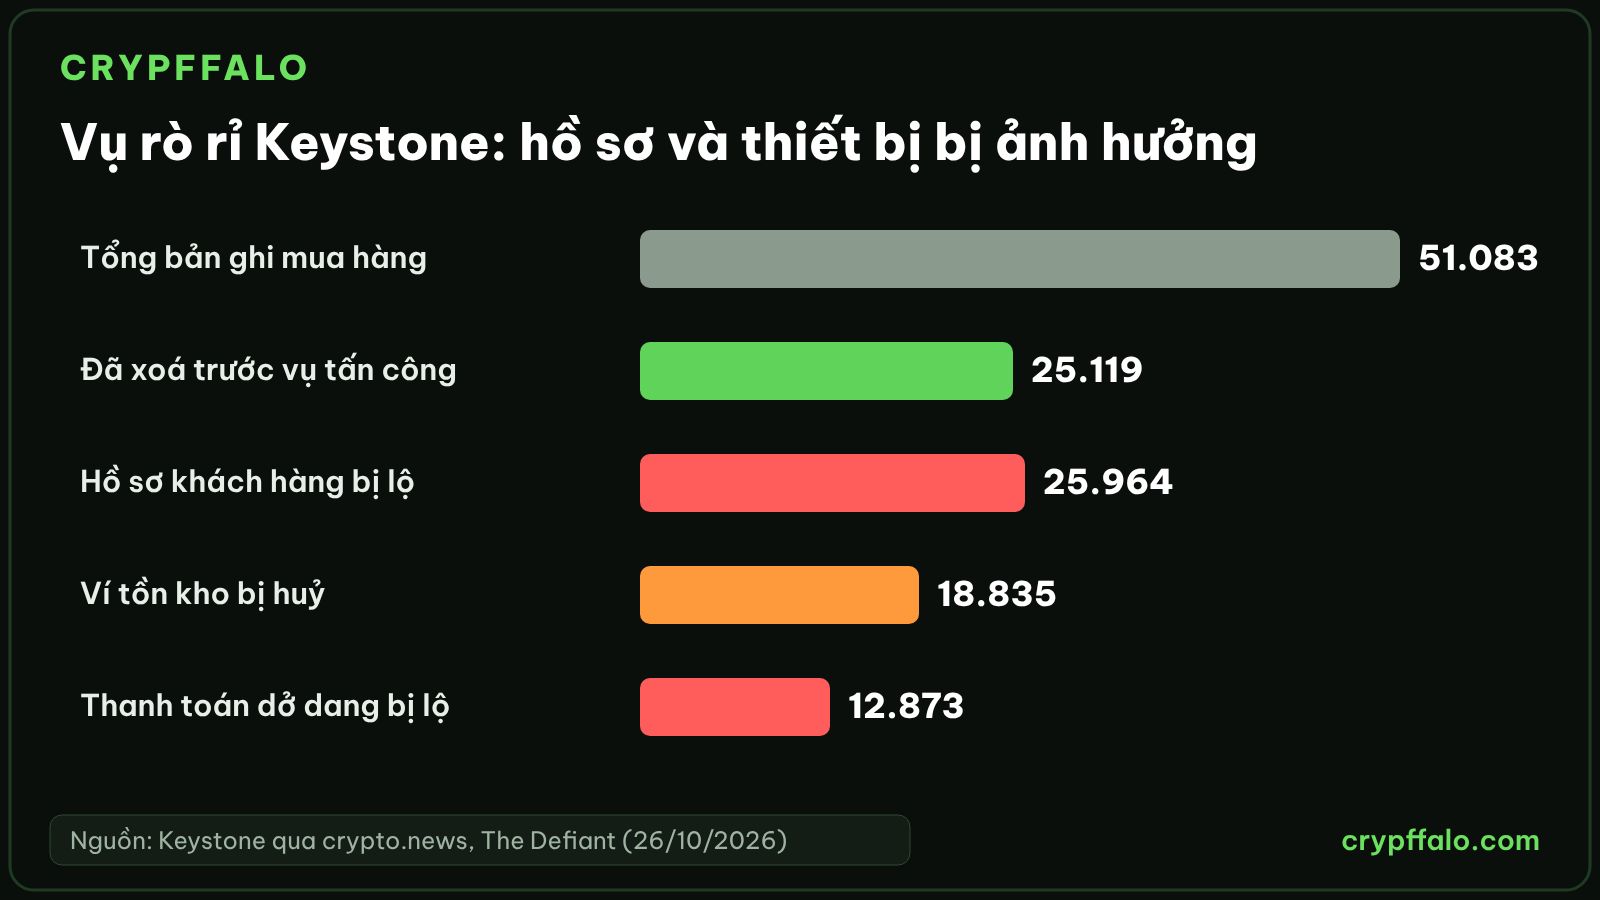
- Bị lộ: 25.964 hồ sơ khách hàng (tên, liên hệ, địa chỉ, đơn hàng 2024–2026) và 12.873 bản ghi thanh toán dở dang.
- Khoá WebAuth: Bị đánh cắp, có thể giúp ví giả vượt qua bước kiểm tra chính hãng.
- Biện pháp: Huỷ 18.835 thiết bị tồn kho, tạm dừng giao hàng, chuyển sang bán đặt trước.
- Tài sản: Chưa ghi nhận coin bị đánh cắp; khoá riêng và cụm từ khôi phục không bị lộ.
Chuyện gì đã xảy ra
Theo thông báo của Keystone được crypto.news và The Defiant tóm lược, kẻ tấn công lợi dụng lỗ hổng trong một công cụ giám sát dữ liệu bên thứ ba để truy cập website chính thức. Keystone cho biết đã chặn truy cập và tắt các chức năng nhạy cảm trên website ngay trong ngày 20/10.
Sau đó hãng vá lỗ hổng và mở cuộc điều tra pháp y. Kết quả cho thấy hacker lấy được cả dữ liệu khách hàng lẫn khoá WebAuth.
Trong cửa hàng Shopify của Keystone có tổng cộng 51.083 bản ghi mua hàng. Trong đó 25.119 bản ghi đã được xoá trước vụ tấn công, phần còn lại 25.964 bản ghi bị lộ.
Vì sao khoá xác thực lại quan trọng
Khoá WebAuth không tham gia vào việc tạo cụm từ khôi phục, sinh khoá riêng hay ký giao dịch. Vì vậy, ví đang dùng không bị lấy tiền chỉ vì khoá này bị lộ.
Rủi ro nằm ở chỗ khác: kẻ xấu có thể làm ví giả mà vẫn "qua" được bước kiểm tra chính hãng trên website. Một chiếc ví giả có thể được cài sẵn cụm từ khôi phục do hacker kiểm soát.
Đó là lý do Keystone huỷ 18.835 thiết bị chứa khoá cũ thay vì bán tiếp. Hãng sẽ giao ví mới dùng khoá mới khi sẵn sàng.
Keystone khuyến cáo người dùng
- Ví nhận trước ngày 20/10 vẫn an toàn nếu đã qua bước xác thực.
- Ví nhận sau ngày 20/10 có khoá cũ: liên hệ bộ phận hỗ trợ để kiểm tra thêm trước khi nạp tiền, kể cả khi ví đã qua xác thực online.
- Keystone không yêu cầu gửi trả ví. Ai đòi gửi ví với lý do "thu hồi" cần được xem là lừa đảo.
- Khách bị ảnh hưởng sẽ nhận email riêng; hãng dự kiến mở trang tra cứu.
Bên cạnh đó, Keystone rút thời gian lưu dữ liệu khách hàng xuống 90 ngày. Hãng đã gửi yêu cầu xoá dữ liệu tới Shopify ngày 24/10, dự kiến xong trước 3/11, và báo cáo vụ việc tới cơ quan quản lý tại EU, Anh cùng một số nơi khác.
Trước đó, The Block ghi nhận một số người dùng trên X phàn nàn rằng dữ liệu bị lộ là thông tin hãng từng nói sẽ xoá sau 180 ngày.
Tác động tới thị trường crypto
Vụ việc không làm mất coin trực tiếp nên khó ảnh hưởng tới giá BTC, vốn đang giằng co quanh 80.000 USD trước cuộc họp Fed. Tác động chủ yếu là niềm tin vào chuỗi cung ứng ví cứng và rủi ro lừa đảo nhắm vào người dùng bị lộ địa chỉ.
- Kịch bản tích cực: Keystone công khai số liệu cụ thể và huỷ hàng tồn kho, giúp hạn chế ví giả lọt ra thị trường; ngành ví cứng có thể siết quản lý khoá và dữ liệu khách hàng.
- Kịch bản rủi ro: Danh sách tên, số điện thoại, địa chỉ có thể bị dùng cho email/tin nhắn giả mạo "thu hồi ví", thậm chí đe doạ tại nhà người sở hữu crypto.
Đây là sự cố bảo mật thứ hai liên quan tới ví Bitcoin trong ngày, sau vụ Electrum vá lỗ hổng cho phép máy chủ độc hại đánh tráo giao dịch.
Điều cần theo dõi tiếp theo
- Trang tra cứu thiết bị và email thông báo riêng từ Keystone.
- Thời điểm Keystone giao lại ví dùng khoá mới.
- Tiến độ xoá dữ liệu tại Shopify (dự kiến trước 3/11) và kết quả kiểm toán bảo mật.
- Cuộc họp Fed ngày 28/10 (giờ Mỹ) – xem Lịch sự kiện và Thanh lý real time.
Câu hỏi thường gặp
Ví Keystone tôi đang dùng có bị mất tiền không?
Keystone cho biết khoá bị lộ không liên quan tới cụm từ khôi phục hay khoá riêng. Ví nhận trước 20/10 và đã qua xác thực vẫn an toàn theo hãng.
Tôi nên làm gì nếu nhận ví sau ngày 20/10?
Hãy liên hệ bộ phận hỗ trợ chính thức của Keystone để kiểm tra thêm trước khi nạp tài sản. Không gửi ví cho bất kỳ ai tự xưng là đơn vị thu hồi.
Vì sao Keystone phải huỷ 18.835 ví?
Các thiết bị này chứa khoá xác thực cũ đã bị lộ. Huỷ chúng giúp tránh việc ví giả và ví thật dùng chung một khoá kiểm tra.
*Nội dung chỉ mang tính thông tin, không phải lời khuyên đầu tư.*
Từ khoá: Keystone, Ví cứng, Bảo mật, Rò rỉ dữ liệu
Bài viết liên quan
- Binance đặt mục tiêu mở lại rút tiền ngày 1/11, phát hiện thêm điểm xâm nhập
- Cổ phiếu crypto lao dốc: Coinbase giảm 12%, Strategy mất 11% sau vụ hack Binance
- Binance dành hơn 6,34 tỷ USD tiền công ty để bù toàn bộ thiệt hại vụ hack
- Bitcoin thủng 77.000 USD, 1,5 tỷ USD bị thanh lý sau vụ hack Binance
- Binance xác nhận bị hack 6,3 tỷ USD, giới phân tích nghi nhóm Lazarus của Triều Tiên
- Binance tạm dừng rút tiền trên nhiều mạng sau sự cố, CZ nói người dùng sẽ được bù đủ