BTCPay Server yêu cầu tắt máy chủ sau khi ví nóng Bitcoin bị rút trái phép
Tác giả: Crypffalo Research · 14:58 02/11/2026
BTCPay Server kêu gọi người vận hành tắt máy chủ sau báo cáo ví nóng bị kẻ tấn công quét tiền; lỗ hổng nhắm bản 2.4.1 trở về trước, thiệt hại chưa được công bố.
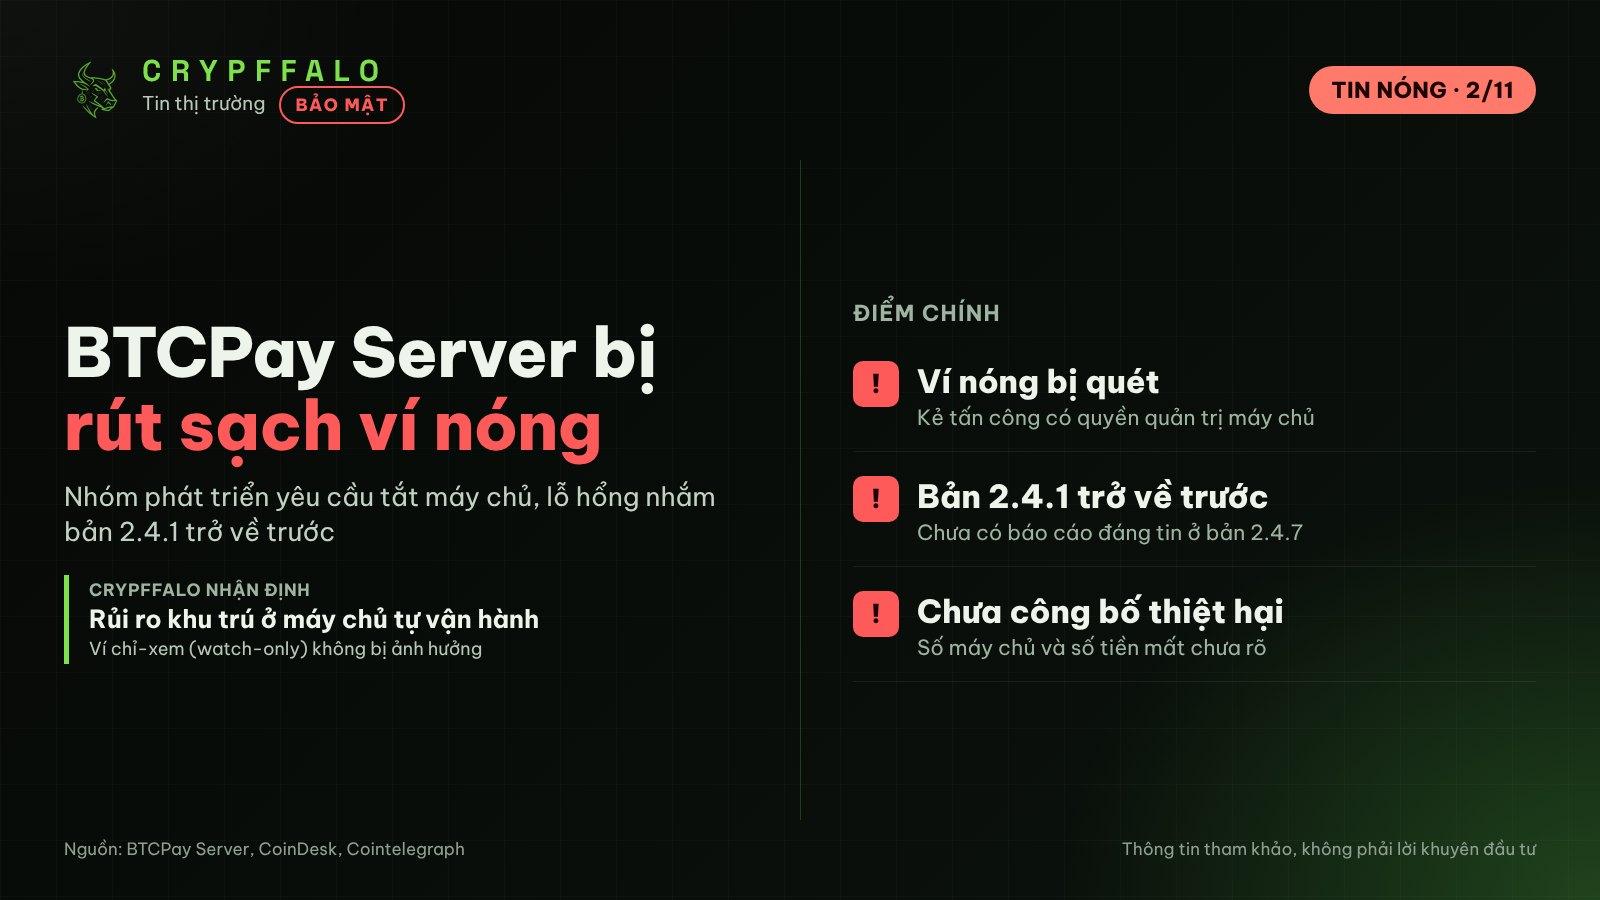
BTCPay Server, phần mềm mã nguồn mở giúp cửa hàng tự nhận thanh toán Bitcoin, đã yêu cầu toàn bộ người vận hành tắt máy chủ sau khi nhận báo cáo ví nóng bị kẻ lạ quét sạch tiền. Cảnh báo được phát lúc khoảng 5h25 sáng 2/11 giờ Việt Nam.
Sau đó, nhóm phát triển cho biết đã xác định được hướng tấn công nhắm vào các bản 2.4.1 (phát hành 23/7/2026) trở về trước. Số máy chủ bị ảnh hưởng và số tiền bị mất vẫn chưa được công bố.
Tóm tắt nhanh
- Sự cố: Ví nóng trên nhiều máy chủ BTCPay bị rút tiền trái phép, kẻ tấn công đăng nhập được với quyền quản trị.
- Phạm vi: Hướng tấn công nhắm vào bản 2.4.1 trở về trước; chưa có báo cáo đáng tin nào ở bản mới 2.4.7.
- Thiệt hại: Chưa công bố số máy chủ bị xâm nhập hay số BTC bị mất.
- Khuyến nghị của nhóm phát triển: Tắt máy chủ bằng lệnh ./btcpay-down.sh, cập nhật phần mềm và gửi nhật ký cho đội bảo mật nếu nghi bị xâm nhập.
- Thị trường: Bitcoin quanh 78.000–79.000 USD, chưa có phản ứng đáng kể với sự cố này.
Chuyện gì đã xảy ra
Tối 1/11 theo giờ UTC, tài khoản chính thức của BTCPay Server trên X thông báo đang nhận báo cáo ví nóng bị "quét" bởi kẻ tấn công không rõ danh tính. Dự án đề nghị mọi người đang chạy máy chủ tắt ngay cho đến khi điều tra xong.
Một lập trình viên cốt lõi của dự án nhấn mạnh thêm rằng đây "không phải diễn tập" với những ai dùng ví nóng. Lời kêu gọi ban đầu áp dụng cho mọi phiên bản, không có ngoại lệ.
Các mốc chính (giờ Việt Nam):
- Khoảng 5h25 ngày 2/11: BTCPay phát cảnh báo khẩn, yêu cầu tắt máy chủ.
- Khoảng 2 giờ sau: Nhà đồng sáng lập Nicolas Dorier cho biết các máy bị tấn công có vẻ đều chạy bản cũ hơn 2.4.2 và kẻ xấu đã có quyền quản trị.
- Trong ngày 2/11: Dự án xác nhận hướng tấn công nhắm vào bản 2.4.1 trở về trước, và không có báo cáo đáng tin nào ở bản 2.4.7.
Điều đã xác nhận và điều còn đang điều tra
Đã xác nhận: kẻ tấn công đăng nhập được vào máy chủ với quyền quản trị, từ đó chuyển tiền khỏi ví nóng. Các máy chủ công khai của chính dự án, chạy bản 2.4.7, không bị tấn công.
Còn đang điều tra: cách kẻ xấu có được quyền quản trị, chi tiết kỹ thuật của lỗ hổng, số người bị ảnh hưởng và tổng số tiền bị mất. Dự án chưa nói rõ liệu người dùng bản 2.4.7 đã có thể bật lại máy chủ an toàn hay chưa.
Sự cố xảy ra chưa đầy 3 tháng sau vụ tấn công hồi tháng 8. Khi đó kẻ xấu khai thác lỗ hổng để lấy thông tin đăng nhập của nút Lightning (LND) và rút tiền, buộc dự án phát hành bản vá 2.4.2. Hiện chưa rõ hai vụ có cùng hướng tấn công hay không.
Vì sao ví nóng là điểm yếu
Ví nóng trên BTCPay lưu khoá ký giao dịch ngay trên máy chủ kết nối internet, để hệ thống tự động ký khi cần. Ai chiếm được quyền quản trị máy chủ thì có thể dùng khoá đó để chuyển tiền đi.
Ngược lại, ví chỉ-xem (watch-only) chỉ lưu khoá công khai trên máy chủ, còn việc ký giao dịch nằm trên thiết bị ký bên ngoài như ví cứng. Theo thông tin hiện có, cấu hình này không bị ảnh hưởng bởi vụ việc.
Tác động tới thị trường crypto
Về giá, sự cố gần như chưa tác động: Bitcoin đang hồi về vùng 78.000–79.000 USD sau đợt bán tháo vì vụ hack Binance tuần trước. Rủi ro tập trung ở các cửa hàng và cá nhân tự vận hành máy chủ BTCPay với ví nóng.
- Kịch bản tích cực: Thiệt hại được xác nhận ở mức nhỏ, giới hạn ở các máy chạy bản cũ; việc cập nhật lên 2.4.7 đủ để chặn tấn công và sự cố nhanh chóng khép lại.
- Kịch bản rủi ro: Lỗ hổng ảnh hưởng cả bản mới hoặc số tiền mất lớn hơn dự kiến, làm dấy thêm lo ngại về an ninh hạ tầng crypto vốn đã căng thẳng sau loạt vụ Binance, Chainalysis.
Vụ việc cũng là lời nhắc rằng tự lưu ký đi kèm trách nhiệm cập nhật phần mềm và quản lý khoá của chính người vận hành.
Điều cần theo dõi tiếp theo
- Báo cáo kỹ thuật chính thức của BTCPay về lỗ hổng và hướng dẫn bật lại máy chủ.
- Con số thiệt hại và số máy chủ bị xâm nhập, nếu dự án công bố.
- Tiền bị rút có được chuyển qua sàn hay dịch vụ trộn tiền hay không.
- Diễn biến giá BTC trước bầu cử giữa kỳ Mỹ ngày 3/11; xem thêm Lịch sự kiện và Thanh lý real time.
Câu hỏi thường gặp
Người chỉ trả tiền cho cửa hàng dùng BTCPay có bị ảnh hưởng không?
Không trực tiếp. Rủi ro nằm ở ví nóng trên máy chủ của người bán, không phải ví của người trả tiền.
Nếu đang chạy BTCPay thì nên làm gì?
Dự án khuyên tắt máy chủ, cập nhật lên bản mới nhất và kiểm tra nhật ký. Nếu nghi bị xâm nhập, hãy gửi thông tin cho đội bảo mật của BTCPay.
Ví chỉ-xem có an toàn không?
Theo thông tin hiện có, ví chỉ-xem không bị ảnh hưởng vì khoá ký không nằm trên máy chủ.
*Nội dung chỉ mang tính thông tin, không phải lời khuyên đầu tư.*
Từ khoá: Bitcoin, BTCPay, Bảo mật, Hack
Bài viết liên quan
- THORChain dừng swap trên 10 mạng, vô tình làm chậm đường rửa tiền vụ hack Binance
- Binance bị rút ròng 3,64 tỷ USD trong 9,5 giờ đầu mở lại rút tiền sau vụ hack
- Binance mở lại rút tiền đợt 1 trên 15 mạng, đã bù khoảng 95% tài sản bị hack
- FBI xác nhận Triều Tiên đứng sau vụ hack Binance, yêu cầu chặn hơn 600 địa chỉ ví
- Chainalysis bị xâm nhập hệ thống nội bộ, lộ tên và email khách hàng
- Binance đã bù 90% tài sản bị hack 6,3 tỷ USD, giữ kế hoạch mở rút tiền ngày 1/11