Binance công bố nguyên nhân vụ hack 6,3 tỷ USD: bắt đầu từ buổi phỏng vấn xin việc giả
Tác giả: Crypffalo Research · 00:56 04/11/2026
Báo cáo sự cố của Binance cho thấy tin tặc mất nhiều tháng để xâm nhập, khởi đầu bằng một buổi phỏng vấn giả và một công cụ AI nội bộ, trước khi rút 6,3 tỷ USD hôm 29/10.
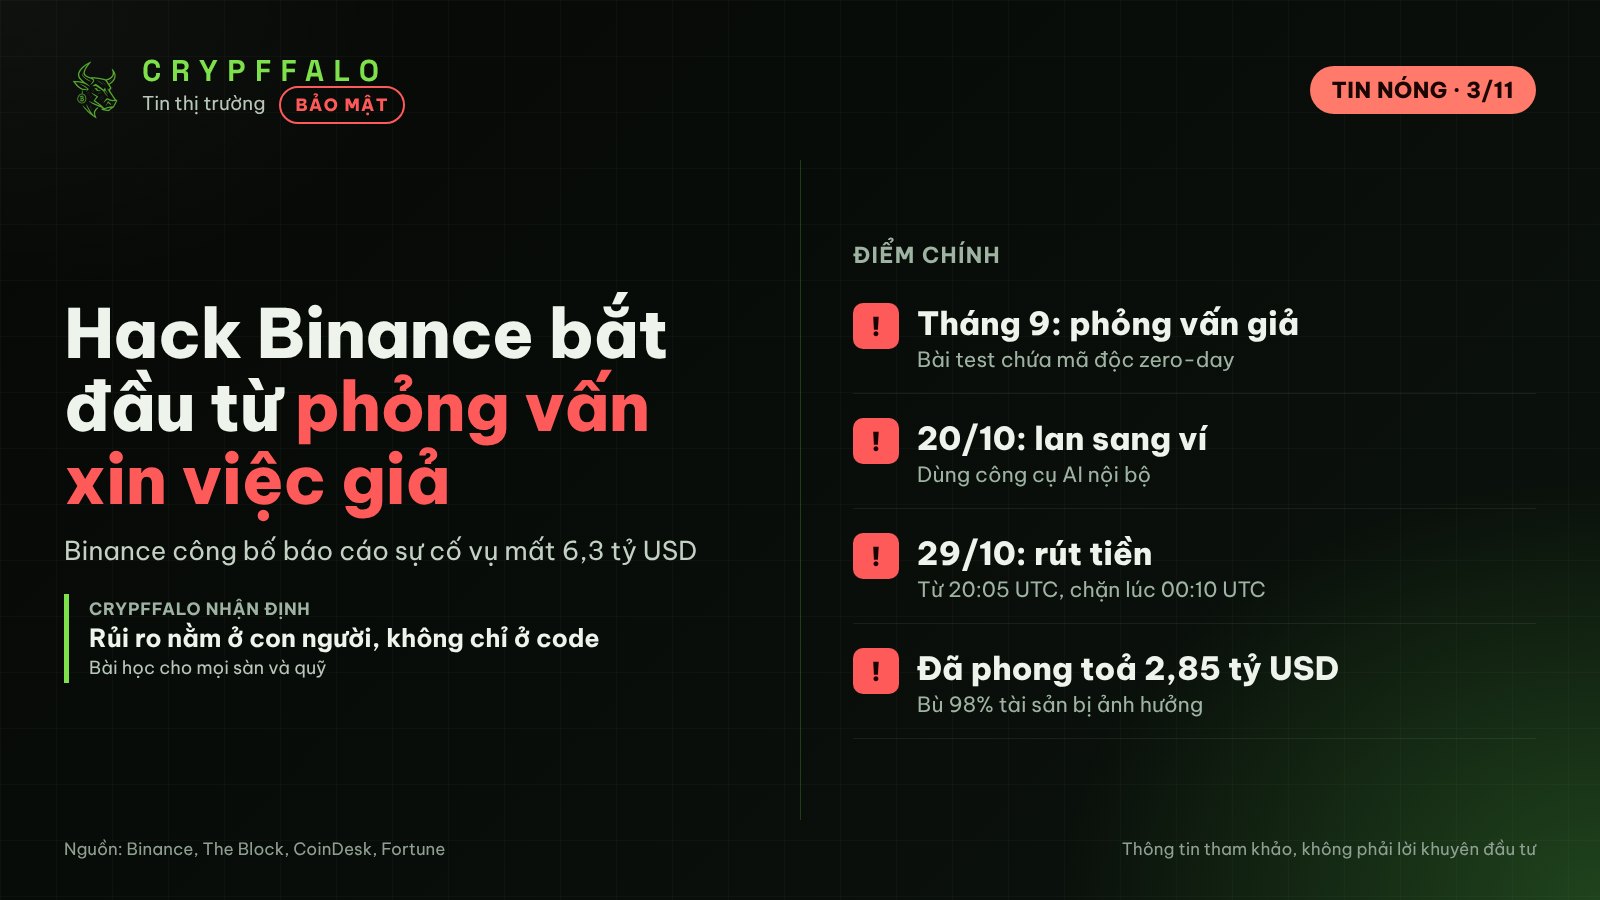
Binance ngày 3/11 công bố báo cáo sự cố ban đầu về vụ mất khoảng 6,3 tỷ USD từ ví nóng hôm 29/10. Theo sàn, kẻ tấn công không lợi dụng một lỗi đơn lẻ mà triển khai một chiến dịch kéo dài nhiều tháng.
Điểm khởi đầu là một buổi phỏng vấn xin việc giả nhắm vào kỹ sư phần mềm của Binance. Sàn cho biết đã phong toả hoặc chặn được khoảng 2,85 tỷ USD và đã bù 98% tài sản bị ảnh hưởng.
Tóm tắt nhanh
- Cửa ngõ xâm nhập: Một kỹ sư nhận "bài test lập trình" sau phỏng vấn giả, trong đó có mã độc zero-day qua mặt phần mềm bảo mật.
- Cách lan rộng: Ngày 20/10, tin tặc dùng máy bị nhiễm và một công cụ AI nội bộ để tiếp cận máy của hai kỹ sư phụ trách ví.
- Thời điểm rút tiền: Tiền bắt đầu rời ví nóng lúc 20:05 UTC ngày 29/10 (3:05 sáng 30/10 giờ Việt Nam), khoanh vùng xong lúc 00:10 UTC ngày 30/10.
- Thu hồi: Khoảng 2,85 tỷ USD đã bị phong toả hoặc chặn lại, 98% tài sản bị ảnh hưởng đã được bù bằng tiền công ty.
- Thủ phạm: Binance dẫn lại kết luận của FBI rằng Triều Tiên đứng sau vụ tấn công.
Chiến dịch kéo dài nhiều tháng
Theo phần trình bày của Giám đốc bảo mật Jimmy Su, các dấu hiệu đầu tiên xuất hiện từ tháng 6. Khi đó một kỹ sư nhóm vận hành ví cài phải bản Homebrew bị chỉnh sửa trong lúc tìm một công cụ AI.
Binance phát hiện, thay thiết bị và đổi thông tin đăng nhập. Tuy vậy, kỹ sư này và các đồng nghiệp nhóm ví vẫn nằm trong tầm ngắm của nhóm tấn công.
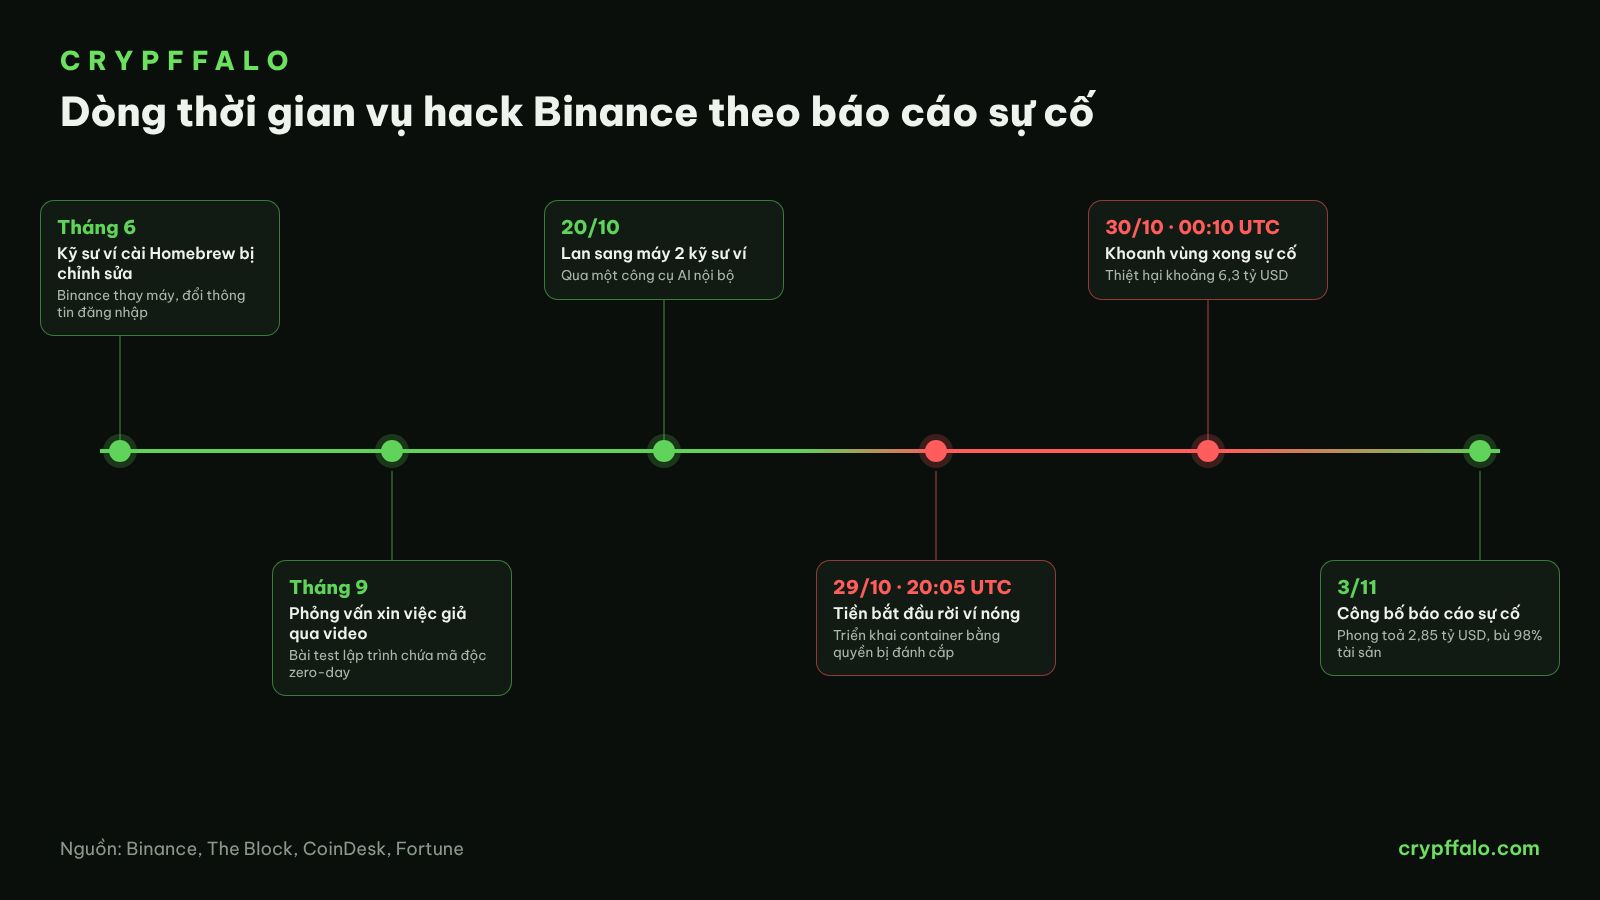
Các mốc chính theo báo cáo:
- Tháng 6: Kỹ sư ví cài bản Homebrew bị chỉnh sửa, Binance thay máy và đổi mật khẩu.
- Tháng 9: Một kỹ sư phần mềm được người tự xưng "giám đốc dự án" liên hệ qua nền tảng tuyển dụng, sau đó phỏng vấn video với "HR" và "CEO" giả.
- 20/10: Từ máy bị nhiễm, tin tặc dùng công cụ AI nội bộ để tiếp cận máy của hai kỹ sư ví, một người có quyền triển khai container.
- 29/10: Thông tin đăng nhập bị đánh cắp được dùng để triển khai container và chạy script độc hại, tiền bắt đầu bị rút lúc 20:05 UTC.
- 30/10: Sự cố được khoanh vùng lúc 00:10 UTC.
Vì sao ví nóng không chặn kịp
CoinDesk dẫn lời Binance cho biết kẻ tấn công dùng cơ chế EIP-7702 để giành quyền thực thi trên một ví nóng. Ví nóng của Binance dùng công nghệ ký đa bên (MPC), nên không có một khoá đơn lẻ nào để thu hồi quyền ngay lập tức.
CEO Richard Teng viết trên X rằng đây "không phải một sai sót hay một lần xâm nhập, mà là một chiến dịch kéo dài nhiều tháng". Binance cũng xin lỗi người dùng và đối tác vì sự gián đoạn.
Sàn cho biết đã đóng các điểm xâm nhập, dựng lại hoặc thay thế hệ thống bị ảnh hưởng, siết kiểm soát thiết bị và mở rộng hệ thống phát hiện bất thường dựa trên AI. Binance sẽ mời chuyên gia an ninh mạng độc lập rà soát.
Theo Binance, trong năm 2026 sàn đã chặn 57 lần tấn công nghi liên quan đến Triều Tiên. Phía Triều Tiên hôm 2/11 đã bác bỏ cáo buộc của FBI.
Tác động tới thị trường crypto
Báo cáo không làm thay đổi con số thiệt hại, nhưng làm rõ rằng lỗ hổng nằm ở quy trình con người và công cụ nội bộ. Bitcoin hiện giao dịch quanh 77.500 USD theo CoinDesk và Bitcoin Magazine, sau khi chạm 76.300 USD đầu ngày.
- Kịch bản tích cực: Nguyên nhân được công bố rõ, 98% tài sản đã được bù và Binance cho biết lượng nạp theo giờ đã vượt lượng rút, giúp tâm lý thị trường dần ổn định.
- Kịch bản rủi ro: Mô hình tấn công qua tuyển dụng giả và công cụ AI có thể lặp lại ở sàn hoặc quỹ khác, trong khi cơ quan quản lý Mỹ và Hàn Quốc đang tăng sức ép lên các sàn nước ngoài.
Vụ việc cũng diễn ra đúng ngày bầu cử giữa kỳ Mỹ, khi thị trường vốn đã thận trọng với tài sản rủi ro.
Điều cần theo dõi tiếp theo
- Báo cáo đầy đủ và kết quả rà soát độc lập mà Binance hứa công bố.
- Phần 2% tài sản còn lại mà Binance đang mua bù, chủ yếu là các token ít giao dịch.
- Dòng tiền ra vào Binance sau các đợt mở rút tiền và phản ứng của CFTC với sàn nước ngoài.
- Diễn biến giá và thanh lý quanh kết quả bầu cử Mỹ, xem Thanh lý real time và Lịch sự kiện.
Câu hỏi thường gặp
Tiền của người dùng Binance có bị mất không?
Binance cho biết toàn bộ tiền của khách hàng an toàn vì sàn đã dùng tiền công ty để bù 98% tài sản bị ảnh hưởng. Phần còn lại đang được mua bù.
Tin tặc vào hệ thống bằng cách nào?
Theo báo cáo, chúng gài mã độc qua một bài test lập trình sau buổi phỏng vấn xin việc giả, rồi dùng công cụ AI nội bộ để tiếp cận máy của kỹ sư ví.
Ai đứng sau vụ hack?
Binance dẫn kết luận của FBI rằng Triều Tiên đứng sau, còn Triều Tiên đã lên tiếng phủ nhận.
*Nội dung chỉ mang tính thông tin, không phải lời khuyên đầu tư.*
Từ khoá: Binance, Hack, Bảo mật, Triều Tiên
Bài viết liên quan
- Bitcoin vượt 80.000 USD, hơn 400 triệu USD lệnh bị thanh lý trong 1 giờ
- Bitcoin hồi về 78.500 USD sau đáy 7 tuần, rút ròng ETF chậm lại còn 116 triệu USD
- ZachXBT: Ngân hàng Pháp Crédit Mutuel Arkéa nghi bị trộm hơn 133 triệu USD crypto
- Binance đảo chiều hút ròng khoảng 2 tỷ USD trong 24 giờ, làn sóng rút tiền hạ nhiệt
- ETF Bitcoin bị rút thêm 399 triệu USD, BTC lùi về vùng 76.500 USD
- Binance mở rút tiền đợt 2 trên 9 mạng, rút ròng giảm còn 2,57 tỷ USD